 마인드로직 (Mindlogic Inc.)
보안 엔지니어 (Security Engineer)
- 경력
- 3년 이상
- 고용 형태
- 정규직
- 마감
- 상시 채용
- 지역
- 서울 강남구서울 강남구 선릉로111길 32, 2층
- 직군·직무
- 기타보안 엔지니어
- 출처
- 원티드
이 공고에서 요구하는 AI 역량
AI 활용 필수AI 관련 항목
- 주요 업무5곳
- 자격 요건1곳
- 우대 사항2곳
공고에서 찾은 문장
- 주요 업무
LLM 서비스의 보안을 설계합니다
- 주요 업무
프롬프트 인젝션(간접 인젝션 포함), 기관 간 데이터 노출, 에이전트의 도구 호출 악용, 시스템 프롬프트 유출 같은 LLM 고유의 위협을 정의하고 방어합니다.
- 주요 업무
외부 LLM 벤더와 MCP 커넥터로 어떤 데이터가 나가는지 확인하고 통제합니다.
- 주요 업무
프롬프트 인젝션·기관 간 데이터 노출 회귀 테스트 세트의 첫 버전을 만듭니다.
- 주요 업무
LLM 공격 회귀 테스트가 배포 파이프라인의 출시 기준으로 자리 잡아, 새 모델과 기능이 모두 같은 기준으로 검증됩니다.
- 자격 요건
AI 툴: Claude Code, Cursor, Codex 등
- 우대 사항
LLM 서비스나 AI 에이전트의 보안을 다뤄 보신 분 (프롬프트 인젝션, 도구 호출 통제, AI 레드팀)
- 우대 사항
AI 코딩 에이전트를 보안 분석과 자동화에 적극적으로 쓰고 계신 분
요구 경력
3년 이상회사 소개
# 보안엔지니어 # 정규직 # 보충역 신규 편입 채용 # 전직 및 현역은 채용하지 않습니다. 함께 더 이야기 하고 싶은 AI를 만드는 사람들, 마인드로직입니다. 마인드로직이 만들어낸 성과 • 플랫폼 이용자 70만명, 도입 기관 650여 곳 • 국내외 유수의 투자자들로부터 누적 투자 150억, 탄탄한 재무구조 • 7년 이상 딥러닝 기반 챗봇 상용 서비스 제공 중 • 서울대학교, 고려대학교, 서강대학교, 숙명여자대학교 등 다수의 대학에 AI서비스 제공 중 # 이 자리에 대해 보안을 처음부터 설계할 기회는 자주 오지 않습니다. 대부분의 보안 엔지니어는 누군가 이미 그어 놓은 선 안에서 일합니다. 이 자리는 그 선을 직접 긋는 자리입니다. 무엇이 가장 위험한지 판단하고, 무엇을 먼저 고칠지 정하고, 그 결정이 다음 주 배포에 실려 나갑니다. 지킬 것도 분명합니다. 팩트챗은 650여 기관이 쓰는 생성형 AI 서비스입니다. 대학과 공공기관이 구성원의 계정과 대화, 업로드한 문서를 저희에게 맡깁니다. 기관마다 학교 계정 시스템(SSO)이 붙어 있고, 수십 개의 LLM이 하나의 게이트웨이 뒤에서 돌아가며, 서비스는 AWS와 네이버 공공클라우드에 걸쳐 있습니다. 전통적인 웹 보안 위에 LLM과 에이전트라는 새 공격면이 얹혀 있는, 지금 가장 흥미로운 지형입니다. 위험을 찾으면 직접 코드와 설정을 고치고, 같은 문제가 다시 생기지 않도록 자동화로 막습니다. 개발 속도를 늦추는 보안이 아니라, 팀이 안심하고 더 빨리 출시하게 만드는 보안을 함께 만들고 싶습니다. # 이 자리에서 얻는 것 • 보안을 처음부터 끝까지 이끕니다. 보안 로드맵과 도구 선택, 우선순위를 직접 정하고 실행까지 책임집니다. 보안에 관한 판단은 이 자리에서 나옵니다. • LLM 보안을 실제 서비스에서 다룹니다. 프롬프트 인젝션, 에이전트의 도구 호출, 기관 간 데이터 격리를 논문이 아니라 매일 수만 명이 쓰는 서비스 위에서 풉니다. 아직 업계에 정답이 없는 영역이라, 여기서 만든 방식이 기준이 됩니다. • 결과가 눈에 보입니다. 닫은 취약점이 고객의 보안 점검표 답변이 되고, 자동화한 증적이 인증 심사를 통과시키고, 그것이 다음 계약으로 이어집니다. 보안이 비용이 아니라 매출의 근거가 되는 것을 직접 봅니다. • AI 도구를 마음껏 씁니다. Claude Code, Codex 같은 코딩 에이전트 구독을 회사가 제공합니다. 반복 점검은 에이전트에게 맡기고, 사람은 판단에 집중하는 방식으로 일합니다. • 개발팀 전체가 바로 옆에 있습니다. 백엔드·프론트엔드·AI 엔지니어와 같은 슬랙, 같은 사무실에서 일합니다. 보안 리뷰를 요청하는 데 티켓이 필요 없고, 설계 단계부터 같이 들어갑니다.
주요 업무
• 신뢰의 기반을 만듭니다 AWS와 네이버클라우드(NCP 공공존) 전반의 계정·권한(IAM), 네트워크, 암호화, 로그 체계를 점검하고 최소 권한 구조로 바꿉니다. 사내 계정, SSO·MFA, 기기 관리, SaaS 접근 권한을 정리하고 입·퇴사 때 권한이 자동으로 따라가게 만듭니다. 비밀키·API 키의 저장, 교체, 유출 탐지 체계를 만듭니다. • 실제 위험을 줄입니다 새 기능과 설계를 위협 모델링하고, 코드 리뷰에 보안 관점을 더합니다. 취약점을 찾는 데서 끝내지 않고, 우선순위와 기한을 정해 실제로 닫힐 때까지 끌고 갑니다. 외부 모의해킹과 점검 결과도 같은 방식으로 다룹니다. 계정 도용, 크레딧 오남용 같은 서비스 악용을 탐지하고 대응합니다. 보안 사고가 나면 1차 대응을 맡고, 원인 분석과 재발 방지, 고객 안내 초안까지 한 사이클을 돌립니다. • LLM 서비스의 보안을 설계합니다 프롬프트 인젝션(간접 인젝션 포함), 기관 간 데이터 노출, 에이전트의 도구 호출 악용, 시스템 프롬프트 유출 같은 LLM 고유의 위협을 정의하고 방어합니다. 이런 공격을 자동으로 재현하는 회귀 테스트를 만들어 출시 기준으로 씁니다. 외부 LLM 벤더와 MCP 커넥터로 어떤 데이터가 나가는지 확인하고 통제합니다. • 인증과 고객 신뢰를 엔지니어링으로 풉니다 공공기관 계약에 필요한 보안성 검토, 보안 점검표, 클라우드 보안 인증 관련 요구에 기술 근거를 마련하고 사업팀과 함께 대응합니다. 개인정보보호법 기준에 맞춰 개인정보의 수집부터 파기까지 흐름을 점검합니다. • 합류 직후 이런 일을 합니다 AWS·NCP 계정과 권한을 전수 조사해 위험 순위표를 만들고, 상위 항목부터 직접 고칩니다. 팩트챗의 로그인·SSO·게이트웨이 경로를 위협 모델링하고, 첫 보안 로드맵을 세웁니다. GitHub Actions와 배포 파이프라인에 비밀키 스캔, 의존성 점검, 정적 분석을 붙입니다. 프롬프트 인젝션·기관 간 데이터 노출 회귀 테스트 세트의 첫 버전을 만듭니다. • 1년 뒤에는 이런 모습을 목표로 합니다 AWS·NCP의 권한과 비밀키가 코드로 관리되고, 새 서비스는 안전한 기본값을 갖춘 채로 시작합니다. LLM 공격 회귀 테스트가 배포 파이프라인의 출시 기준으로 자리 잡아, 새 모델과 기능이 모두 같은 기준으로 검증됩니다. 공격 시도가 운영 모니터링에서 바로 탐지되고, 사고 대응 절차가 실제 훈련을 거쳐 돌아가고 있습니다. 마인드로직의 보안 조직과 체계를 앞으로 어떻게 키울지, 그 그림을 직접 그립니다.
자격 요건
• 보안 엔지니어링 경력 3년 이상 또는 그에 준하는 경험을 가지신 분 • 취약점 관리, 애플리케이션 보안, 침해 대응, 클라우드 보안 중 두 가지 이상을 깊게 다뤄 보신 분 • AWS 등 퍼블릭 클라우드의 IAM, 네트워크, 로그 체계를 직접 설계하거나 고쳐 보신 분 • Python, Go, TypeScript 중 하나 이상으로 자동화 도구를 직접 만들고 운영하실 수 있는 분 • 보안 문제를 발견하는 데서 그치지 않고, 직접 고치거나 개발자와 함께 끝까지 닫아 보신 분 • 우선순위를 스스로 정하고, 혼자 판단할 일과 공유할 일을 구분하실 수 있는 분 • 기술스택 & 사용 툴 인프라: AWS (EKS, Elastic Beanstalk, Lambda, RDS, S3, CloudTrail, GuardDuty), NCP 공공존 (NKS, WAF, Anti-DDoS) 서비스: Python / FastAPI, TypeScript / Next.js, PostgreSQL, Redis 배포: GitHub Actions, ArgoCD, Vercel, Cloudflare 관측: Sentry, CloudWatch, Langfuse 커뮤니케이션: Slack, Notion AI 툴: Claude Code, Cursor, Codex 등
우대 사항
• 스타트업이나 작은 조직에서 보안을 처음부터 만들어 보신 분 • ISMS-P, ISO 27001, SOC 2 인증 심사를 증적 준비부터 직접 겪어 보신 분 • 공공기관 보안성 검토, CSAP, 국정원 보안적합성 검증 등 공공 부문 보안 요구에 대응해 보신 분 • LLM 서비스나 AI 에이전트의 보안을 다뤄 보신 분 (프롬프트 인젝션, 도구 호출 통제, AI 레드팀) • Terraform 등 IaC와 Kubernetes 보안 경험이 있으신 분 • 버그바운티, CVE, CTF, 발표 등 공개된 보안 활동이 있으신 분 • AI 코딩 에이전트를 보안 분석과 자동화에 적극적으로 쓰고 계신 분
혜택 및 복지
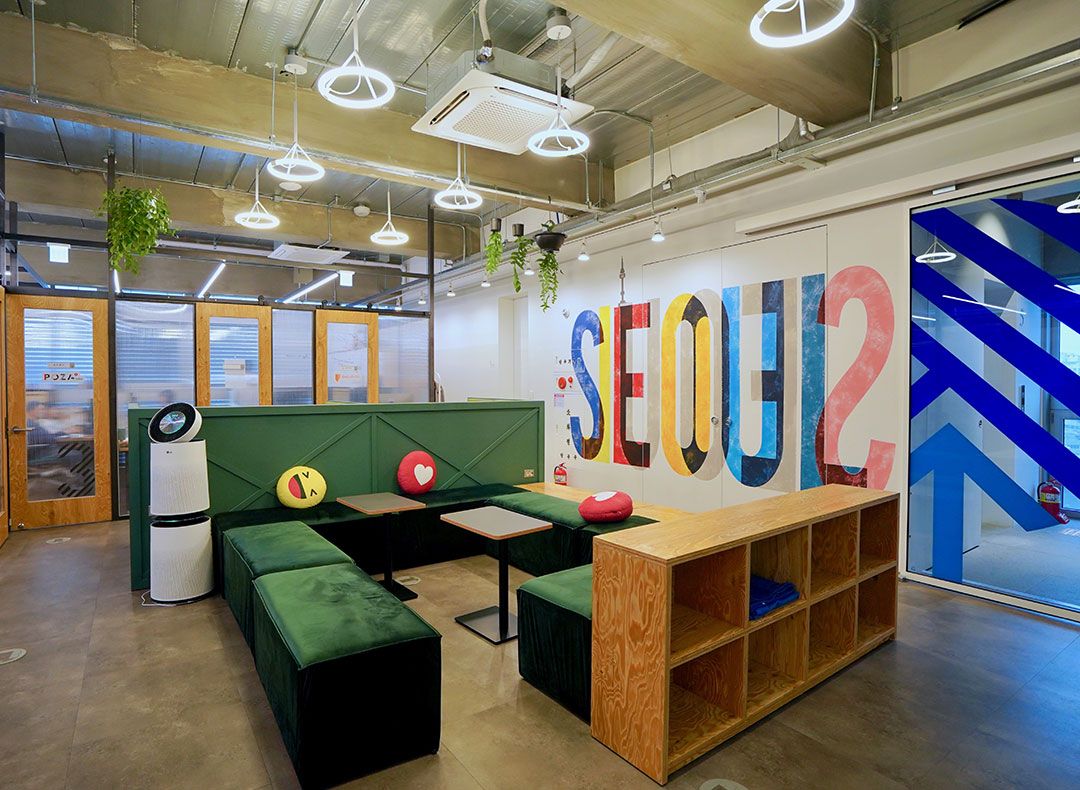
* 주 5일 근무 • 자율 시차 출퇴근 • 강남구 선정릉역 도보 5분 미만 거리의 단독 오피스 • 최신 업무용 개인 맥북 제공 (맥북 M4) • Codex or Claude Code 등 AI 구독 제공 • 동료들의 생일 축하 & 선물 • 그룹 액티비티 서포트
채용 절차
• 서류전형 - 자유 형식의 이력서 / 포트폴리오, PDF형식 제출 • 인터뷰전형 온라인 인터뷰 -> 대면 Tech & Fit 인터뷰 • 지원서 내용, 또는 전형 진행 중 허위 사실이 있는 경우 전형 진행이 취소될 수 있습니다 • 취업보호대상자는 관련 법규에 의거하여 우대합니다. mindlogic.ai 서울 강남구 선릉로 111길 32
회사 정보
복지
- 출퇴근
서울 강남구 선릉로111길 32, 2층지도 보기